Webinar: Mentoring Women and Minorities in Cybersecurity - Discovering Your Role

El 4 de abril, el Instituto Nacional de Ciberseguridad (NCI) organizó un seminario web sobre la orientación de mujeres y grupos minoritarios en el ámbito de la ciberseguridad.

En el mercado laboral global actual, la tecnología desempeña un papel fundamental en prácticamente todos los ámbitos de la toma de decisiones. Los ejecutivos siguen enfrentándose al reto de garantizar la seguridad de la información, cumplir con las normativas gubernamentales y formar al personal para prevenir las amenazas internas. Se están forjando numerosas carreras profesionales y se están creando sólidas redes de contactos.Ver el seminario web en pantalla completa
En el seminario web se abordaron cuestiones como: ¿Qué lugar ocupan los « usted » en esta nueva matriz de competencias? ¿Cómo pueden los « usted » ponerse en contacto con las personas que pueden ayudar a los « usted » a consolidar su trayectoria profesional en el ámbito de la ciberseguridad?

Este seminario web forma parte de una nueva serie dedicada a las mujeres y las minorías en el ámbito de la ciberseguridad.

El seminario web fue presentado por Tasha Phelps. Tasha es, sin lugar a dudas, una profesional con amplia experiencia en el sector de las tecnologías de la información. Cuenta con más de 20 años de experiencia profesional y académica en la redacción, el desarrollo y la implementación de soluciones técnicas para empresas y organismos públicos. En su empresa, Phelco Technologies, fundada hace 19 años, ha tenido la suerte de prestar servicio a clientes de todo el país, con el apoyo de un equipo de desarrolladores de aplicaciones, diseñadores gráficos y gestores de proyectos.  Sus puntos fuertes residen en su capacidad para comprender (y aplicar) las funciones técnicas de seguridad para los clientes. Tasha es capaz de comunicarse muy bien con los altos directivos encargados de la toma de decisiones, ayudándoles a comprender el impacto que tienen las decisiones relacionadas con la tecnología. Afirma que el mérito del éxito de su empresa debe atribuirse a su plantilla, ya que están comprometidos con la consecución de resultados, en lugar de limitarse a tachar una tarea de la lista.  De cara al futuro, espera convertirse en un referente importante para los organismos gubernamentales a la hora de plantearse el uso de herramientas de defensa técnica más sólidas para proteger la información.
 

Perfiles fraudulentos en LinkedIn

Los directores generales y el personal de alto nivel suelen ser blanco de fraudes en LinkedIn. Los estafadores crean perfiles falsos con fotos falsificadas. En ocasiones, copian y pegan elementos de perfiles reales. Las fotos pueden ser de un miembro legítimo de LinkedIn o de un banco de imágenes. Algunos de estos perfiles fraudulentos están muy bien elaborados y en ellos figuran empresas reales, puestos reales e incluso recomendaciones. Symantec, una empresa de seguridad, señaló en una entrada de blog de diciembre de 2015 que había observado un aumento de los perfiles falsos.

Es imprescindible tener conocimientos sobre redes sociales para la ciberseguridad empresarial

¿Por qué un perfil fraudulento en LinkedIn?

Los piratas informáticos buscan formas de obtener información personal, incluida su dirección de correo electrónico profesional. Quieren saber con quiénes está relacionado usted , especialmente dentro de su empresa y entre sus compañeros de trabajo. Los estafadores recogen la información obtenida de su perfil y la complementan con otros datos robados o de dominio público. Pueden intentar enviar correos electrónicos falsos desde su cuenta comprometida para solicitar transferencias bancarias desde las cuentas de su empresa. Pueden intentar llevar a cabo una estafa elaborada aprovechando la reputación de su empresa. Pueden intentar acceder al sistema de red de su empresa mediante el pirateo de su cuenta de correo electrónico y su contraseña.

Internet ofrece numerosas formas en las que un ciberdelincuente puede intentar extorsionar a usted o a su empresa, o bien utilizar información personal para acceder a las redes de sus proveedores o clientes. La creatividad de los delincuentes es asombrosa. Si desea conocer una fascinante historia real, visite este blog escrito por un abogado especializado en patentes.

Consejos sobre qué debe tener en cuenta

  • Tenga en cuenta la edad probable en relación con los logros, la duración de la experiencia y el tipo de experiencia. Si parece tener menos de 30 años, pero cuenta con 20 años de experiencia, tal vez merezca la pena investigarlo.
  • La foto parece una imagen de archivo. ¿Acaso no parece lo suficientemente real para el puesto? No hay muchos ingenieros civiles que parezcan modelos de pasarela. ¿Es adecuada esa expresión para el sector? Se trata de una red profesional, no de una página de citas. Algunos piratas informáticos parecen tener sentido del humor y utilizan fotos de personajes famosos fallecidos.
  • Pregúntese por qué esa persona desea ponerse en contacto con usted. Deje a un lado su ego por un momento y reflexione si existe un motivo profesional razonable por el que esta persona se haya puesto en contacto con usted. Si no pertenece a su zona geográfica, no trabaja en su sector y no estudió en su universidad, es posible que usted desee investigar a esta persona.

Cómo puede protegerse en usted

Incluso la persona más escéptica puede ser víctima de perfiles falsos muy bien elaborados, pero a continuación le ofrecemos algunas formas de comprobar esas invitaciones sospechosas.

  • Utilice Google Imágenes para buscar en la web otras apariciones de la foto. Si aparece en algún sitio extraño o con varios nombres, es probable que se trate de una imagen tomada de otra fuente. Para obtener información sobre cómo utilizar la búsqueda inversa de imágenes de Google, consulte las fuentes que figuran a continuación.
  • Compruebe las posibles conexiones mediante una búsqueda en Internet. Analice las empresas, los centros educativos y los títulos mencionados. Un ejemplo es un perfil falso en el que se indica que se posee un título de ingeniería de una universidad de medicina.
  • Investigue los perfiles de los responsables de selección de personal mediante una búsqueda en Internet. Llame a la empresa que lleva a cabo la selección y pida hablar con la persona que ha publicado la oferta en LinkedIn, en caso de que su fotografía no aparezca en la página web.
  • Si usted tiene una cuenta activa de Twitter para su empresa, ¿sigue esa persona a usted ? Y, en caso afirmativo, ¿cómo son sus tuits?

Otros consejos son:

  • Busque periódicamente en LinkedIn a personas que indiquen su empresa como empleador. Póngase en contacto con el servicio de ayuda de LinkedIn si detecta que alguien ha incluido su empresa de forma errónea.
  • Cuando usted invite a alguien a conectar, dedique unos segundos a escribir una nota personal. Explique por qué usted desea conectar con esa persona, qué usted tienen en común o dónde usted se conocieron. La mayoría de los estafadores no se toman la molestia de personalizar sus invitaciones. Es muy probable que el destinatario valore ese toque personal.

Obtenga más información sobre cómo proteger su pequeña empresa u organización sin ánimo de lucro asistiendo a nuestra formación especializada, adaptada a sus necesidades. Aquí encontrará los detalles, el calendario y la inscripción.

Fuente:

Google. (s. f.). Cómo funciona la búsqueda inversa de imágenes. Consultado en https://support.google.com/websearch/answer/1325808?hl=en

McCabe, M. Jr. (28 de diciembre de 2015). IPethics & Insights. Consultado en http://ipethicslaw.com/attorneys-at-grave-risk-for-online-fraud-linkedin-meets-the-nigerian-letter-scam/

Narang, S. (2 de diciembre de 2015). Cuentas falsas de LinkedIn pretenden añadir a usted a su red profesional: los estafadores copian información de perfiles reales de LinkedIn. Consultado en http://www.symantec.com/connect/blogs/fake-linkedin-accounts-want-add-usted-their-professional-network

ACTUALIZADO – Historia en Excelsior: Consejos sobre sus asignaturas, su carrera profesional y sus opciones de estudios de posgrado


*Actualización: Ya está disponible la grabación de este seminario web:https://connect.excelsior.edu/p36hs8fho5c/


¿Es usted Historia, usted una usted sólida en Historia o está pensando en especializarse en esta materia? usted qué salidas profesionales hay para quienes cuentan con un título en Historia? usted solicitar el ingreso en un programa de posgrado?

Si es así, le invitamos a participar en nuestro seminario web en directo el lunes 21 de marzo, de 12:00 a 13:00 (hora del Este):

«Historia en Excelsior: Consejos sobre sus estudios, su carrera profesional y sus opciones de posgrado»

Inicie sesión en https://connect.excelsior.edu/mberkery/ para ver*

*El seminario web también se grabará para poder verlo más tarde

Entre los ponentes que responderán a sus preguntas se encuentran:

Robin Campbell, doctor, miembro del cuerpo docente de Historia de Excelsior, profesor adjunto en la Universidad de Albany y antiguo conservador jefe de la Oficina de Parques, Ocio y Conservación Histórica del Estado de Nueva York, en la Oficina de Sitios Históricos de Waterford, Nueva York

Dra. Jennifer Lemak-Buff , profesora de Historia en Excelsior y conservadora jefe de Historia del Museo del Estado de Nueva York , en Albany (Nueva York)

Jennifer Cole, profesora de Historia en Excelsior y directora de Operaciones del CPNE en el Excelsior College

Alicia Audino, subdirectora del Servicio de Orientación Profesional del Excelsior College

Ben Pearson, doctor, historiador y director académico del Máster en Estudios Liberales del Excelsior College

Moderador:

Dra. Mary Berkery, profesora del departamento de Historia de Excelsior y directora del programa de Historia del Excelsior College

Mary Berkery, directora del programa de Historia

¡Oye, cuídate!

¿Cuándo fue la última vez usted algo por usted ? Además de asistir a clases y presentarse a exámenes, muchos de nuestros estudiantes deben compaginar múltiples compromisos, como el trabajo, la familia y el tiempo para uno mismo. Así es, lo hemos dicho: «tiempo para uno mismo». usted algunos de usted se rían al oír esto y piensen que no usted tiempo libre. La idea de tomarse un respiro para relajarse puede incluso generarles estrés.

iloveyoucouchQueremos usted un objetivo para relajarse. Ya sea viendo una serie completa en Netflix (¿«House of Cards»?) o echándose una siesta de 10 minutos, usted descubra que esto usted ayuda usted recuperar la concentración y usted recargar energías. usted es posible usted note que su nivel de estrés disminuye.  Esta semana y en las próximas, usted animamos usted ¡SE MIME! Los estudiantes de Excelsior College se encuentran entre los más trabajadores y dedicados del planeta, y queremos asegurarnos de usted el descanso usted .

Sus asesores de éxito,

Savannah y Hannah

Borrador de la FDA: Gestión posterior a la comercialización de la ciberseguridad en los productos sanitarios

La FDA ha publicado recientemente nuevas directrices para la gestión de la ciberseguridad en los productos sanitarios. En ellas se hace hincapié en la necesidad de que los fabricantes supervisen, identifiquen y aborden las vulnerabilidades y los ataques a la ciberseguridad. Este documento tiene carácter orientativo y no establece responsabilidades legalmente exigibles.

La ciberseguridad es fundamental para nuestra salud.
A través de este documento, así como de las directrices sobre ciberseguridad previas a la comercialización, la FDA fomenta el uso del Marco de Ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST). El núcleo del marco de ciberseguridad se compone de cinco funciones simultáneas y continuas: identificar, proteger, detectar, responder y recuperar. Consideradas en su conjunto, estas funciones ofrecen una visión estratégica de alto nivel del ciclo de vida de la gestión del riesgo de ciberseguridad de una organización. Estos cinco elementos deben incluirse en el programa de gestión del riesgo de ciberseguridad del fabricante.

El fabricante, en colaboración con las partes interesadas, puede mejorar considerablemente la seguridad de los productos sanitarios mediante la implantación de un marco integral de ciberseguridad. Dicho marco debe incluir la corrección oportuna de las vulnerabilidades y los exploits identificados.

Para obtener más información sobre la formación en ciberseguridad para el sector sanitario, lea aquí el capítulo 3 de «Protegiendo nuestro futuro» (Vol. 1).

Fuente:
FDA (22 de enero de 2016). Gestión de la ciberseguridad tras la comercialización de los productos sanitarios: borrador de directrices para la industria y el personal de la Administración de Alimentos y Medicamentos. Consultado en http://www.fda.gov/downloads/MedicalDevices/DeviceRegulationandGuidance/GuidanceDocuments/UCM482022.pdf

Hablar con su médico: Nunca hay demasiada información

El Dr. Gary McClain es terapeuta, defensor de los derechos de los pacientes y escritor, y está especializado en ayudar a sus clientes —así como a sus familiares y cuidadores profesionales— a afrontar el impacto emocional de las enfermedades crónicas y potencialmente mortales.

Nancy elaboró una lista de aspectos que debía comentar con su médico en su próxima cita. En ella figuraban algunos síntomas que no le resultaban familiares, ciertos cambios que había introducido en su dieta y un nuevo medicamento que le había recetado otro médico.

Mientras estaba en la sala de espera, Nancy echó un vistazo a la lista que había elaborado. Le parecía un poco larga, y sabía que su médico estaba teniendo un día especialmente ajetreado. Preocupada por no hacerle perder el tiempo, Nancy volvió a revisar la lista que había elaborado. A medida que repasaba cada punto de la lista, empezó a preguntarse si era algo que debía mencionar, si podía esperar a otro momento o incluso si era algo que pudiera hacerla parecer demasiado preocupada o hipocondríaca. Tachó más de la mitad de los puntos de la lista.

Cuando la consulta con su médico estaba llegando a su fin, este le dijo: «Antes de que se marche usted , ¿hay algo más?»

Nancy tenía la sensación de haber mencionado todo lo que había considerado importante de su lista. Así que respondió: «Me he traído una lista más extensa, pero he pensado que la mayor parte de ella sería una pérdida de tiempo para usted».

—Nancy —le dijo su médico—, ¿qué le parecería que usted me dejara tomar esa decisión?

Decir o no decir

¿Y qué hay de usted? ¿ usted le cuentan a su médico todo aquello que pueda resultar relevante o importante? ¿O, al igual que Nancy, usted se guardan cosas por miedo a hacerle perder el tiempo o a que les tachen de pacientes exigentes?

A continuación le indicamos algunos aspectos que debe tener en cuenta a la hora de mantener informado a su médico:

Anótelo y tráigalo consigo. Mantenga una lista actualizada de todo lo que le preocupe usted—síntomas, cambios en la dieta, medicamentos adicionales y cualquier otra cosa que le haya estado rondando por la cabeza—. Llévela a su cita con el médico. No se convenza de que no es necesario tenerla a mano para comentarla con su médico. ustedAl estar preparado con la información que su médico pueda necesitar usted, le está ayudando a realizar su trabajo.

Para obtener más información, visite Diabetic Connect.

La iniciativa «White Hat Women Pipeline»: resolver los problemas actuales para garantizar la ciberseguridad del futuro

La ciberseguridad ha acaparado la actualidad últimamente y se considera un grave problema tanto para los consumidores como para las empresas. Los hackers de «sombrero negro» se han convertido en los auténticos villanos del mundo cibernético, poniendo en entredicho la integridad de las infraestructuras digitales. Sus contrapartes altruistas —los hackers de «sombrero blanco»— son muy escasos. A esto se suma el hecho de que muy pocas organizaciones habían realizado inversiones sólidas en ciberseguridad duradera hasta que se vieron afectadas por amenazas cibernéticas.

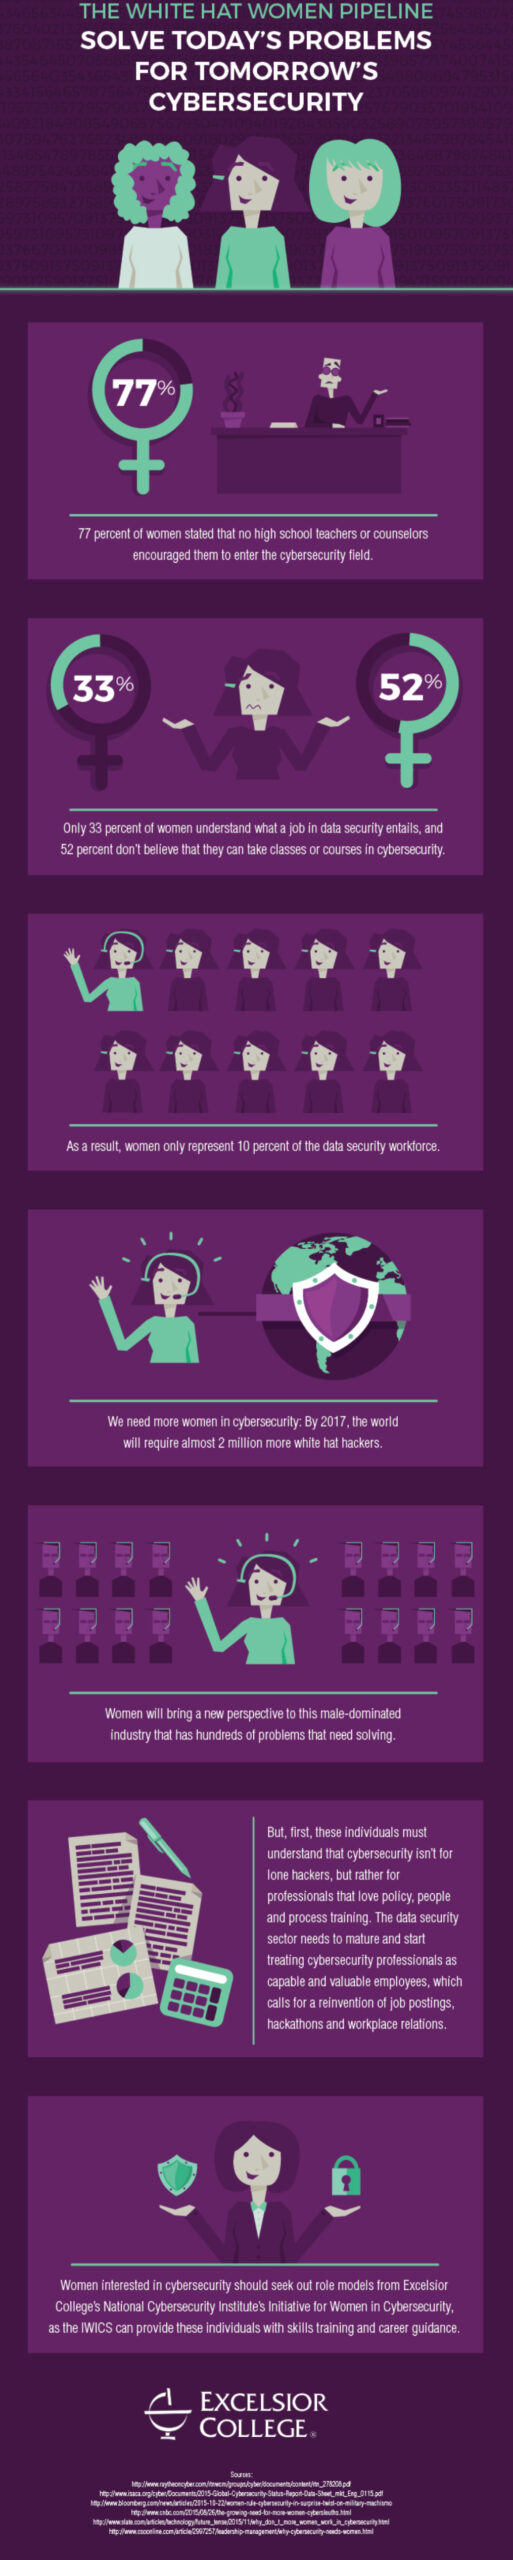
Es igual de difícil, si no más, encontrar mujeres que se dediquen a la ciberseguridad. Piénselo: el 77 % de las mujeres afirma que ni un solo profesor o orientador de secundaria les animó a dedicarse a la ciberseguridad. Además, solo el 33 % de las mujeres comprende en qué consistiría un trabajo en ciberseguridad, y el 52 % ni siquiera cree que existan cursos de ciberseguridad dirigidos a ellas.

En la actualidad, las mujeres representan solo el 10 % del personal dedicado a la ciberseguridad. Las razones mencionadas anteriormente son solo algunos de los obstáculos que impiden que haya más mujeres trabajando en el ámbito de la ciberseguridad. El sector necesita que más mujeres se dediquen a puestos relacionados con la protección de datos. En tan solo un año, el mundo necesitará casi dos millones más de hackers de sombrero blanco.

Las mujeres podrían aportar una perspectiva valiosa a esta profesión, teniendo en cuenta que, hasta ahora, este ámbito ha estado dominado por los hombres. El primer paso para lograr una mayor inclusión femenina en la ciberseguridad consistirá en cambiar las percepciones que rodean a este sector. Estos puestos no están destinados a hackers aislados, sino que son adecuados para profesionales cualificados interesados en la formación en políticas y procesos.

Los responsables de la seguridad de los datos deben empezar a tratar a los profesionales de la ciberseguridad como los empleados valiosos y competentes que son. Es necesario introducir mejoras significativas en las relaciones laborales, así como replantear la formulación de las ofertas de empleo.

Para las mujeres interesadas en la ciberseguridad, Excelsior College cuenta con una amplia base de datos de mujeres que sirven de modelo a seguir. Consulte hoy mismo la Iniciativa para las Mujeres en la Ciberseguridad del Instituto Nacional de Ciberseguridad para satisfacer todas sus necesidades de formación y orientación profesional.

Webinar: Seguro de responsabilidad cibernética

El 28 de marzo, el Instituto Nacional de Ciberseguridad (NCI) organizó un seminario web sobre el seguro de responsabilidad civil cibernética.

Según el Identity Theft Resource Center, solo en 2015 se denunciaron 781 filtraciones de datos, que afectaron a casi 170 millones de registros privados. A medida que estas cifras siguen disparándose, la pregunta que se plantea ya no es si usted una filtración de datos, sino cuándo. Desarrollar una estrategia en este entorno en rápida evolución plantea importantes retos. En consecuencia, durante el último año se ha producido un aumento en la contratación de seguros de responsabilidad cibernética y, con ello, una avalancha de nuevas preguntas.Ver el seminario web en pantalla completa

En este seminario web se analizó el papel que desempeña el seguro de responsabilidad civil cibernética en la estrategia de gestión de riesgos, incluyendo el debate de cuestiones como: ¿Necesitamos un seguro cibernético? ¿Cómo encaja en nuestra estrategia de riesgos? ¿Cuál es la cobertura adecuada y cómo nos preparamos para un incidente de intrusión cibernética o de filtración de datos?

El seminario web fue impartido por Steve Lobel. Como empresario, Steve Lobel dedicó sus primeros años a poner en marcha y hacer crecer varias iniciativas empresariales. Durante los últimos 18 años ha ocupado el cargo de vicepresidente en Anchor Agency, Inc., una agencia de seguros independiente que ofrece servicios integrales en Albany, Nueva York. Desde los inicios de Internet, Steve se ha especializado en productos y servicios de seguros que abordan los riesgos complejos y en rápida evolución asociados al comercio electrónico y las tecnologías de la información. Ha desarrollado un conjunto integral de servicios diseñados para permitir tanto a las empresas emergentes como a las ya consolidadas gestionar el riesgo y funcionar de manera eficaz en la era digital. Sus especialidades incluyen: responsabilidad cibernética, errores y omisiones, responsabilidad profesional, energías alternativas y otros nichos de mercado. Ha obtenido la certificación profesional CIC (Asesor de Seguros Certificado).


Webinar: Plan de Acción Nacional de Ciberseguridad del Presidente Obama de 2016

El 24 de marzo, el Instituto Nacional de Ciberseguridad (NCI) organizó un seminario web sobre el Plan de Acción Nacional de Ciberseguridad del presidente Obama de 2016.Ver el seminario web en pantalla completa

Como parte del presupuesto del presidente para el ejercicio fiscal 2017, el presidente Obama pretende que la mejora de la capacidad de ciberseguridad del país sea uno de los legados de su administración. En este seminario web se analizaron los detalles de la propuesta y se evaluó la posibilidad de introducir mejoras significativas en la ciberseguridad de Estados Unidos.

El seminario web fue impartido por el Dr. Kevin Newmeyer. Actualmente ocupa el cargo de director sénior de operaciones del proyecto CREATE™, perteneciente al Programa de Modernización de la Computación de Alto Rendimiento del Departamento de Defensa (DoD); el Dr. Newmeyer ha desempeñado con éxito diversos cargos en el ámbito militar, el mundo académico, la función pública internacional y el sector privado. Su investigación se centra en cuestiones de política internacional relacionadas con la ciberseguridad. Además de su doctorado en Políticas Públicas por la Universidad de Walden, la trayectoria académica del Dr. Newmeyer destaca por su selección como becario Olmsted, lo que le permitió obtener su máster en Relaciones Internacionales por el Instituto Universitario Ortega y Gasset de Madrid, España. Cuenta además con títulos de la Escuela Diplomática de España (Diplomado en Estudios Internacionales), de la Universidad George Mason (MBA) y de la Academia Naval de los Estados Unidos (Licenciatura). El Dr. Newmeyer es, asimismo, miembro del Instituto Nacional de Ciberseguridad.


Cómo combatir las amenazas internas mediante la ciencia del comportamiento

Gestión de las amenazas mediante la supervisión del comportamiento de los empleados

Hacer frente a las amenazas cibernéticas no es solo un reto técnico, sino también un reto humano. Uno de los objetivos de las organizaciones es disuadir las amenazas internas antes incluso de que se produzcan, y comprender el comportamiento humano es esencial para lograrlo. Las organizaciones deben ser capaces de disuadir a los empleados de tomar decisiones erróneas desde el principio, haciéndoles saber en primer lugar que están siendo vigilados y que es probable que sean descubiertos. Esa es la parte de la detección. Y, a continuación, hacer saber a los empleados que la organización se preocupa si están pasando por un mal momento y que cuenta con programas para ayudarles. Esa es la parte de la mitigación.
Cuando era agente especial para varias agencias gubernamentales, aprendí mucho sobre cómo comprender el comportamiento humano y cómo podía utilizar esos conocimientos para resolver delitos. Ahora que trabajo en ciberseguridad, estas mismas habilidades me resultan muy útiles a la hora de combatir las amenazas internas. Si los profesionales de la ciberseguridad no han recibido formación en comportamiento humano, pueden asistir a algunos cursos sobre el tema o contratar a un científico del comportamiento para que les asesore sobre cómo definir el comportamiento normal y de referencia de los usuarios, cómo identificar cambios anómalos respecto a esa referencia y qué pueden significar dichos cambios.
Una de las principales cosas que me enseñaron como agente fue cómo detectar lo que se conoce como «indicadores de fraude», que básicamente son comportamientos sospechosos. Me formaron para reconocer desviaciones del comportamiento normal, lo que se denomina «desencadenantes». Entre los desencadenantes habituales de las amenazas internas podrían figurar el uso de soportes extraíbles por parte de los empleados, el uso de impresoras o fotocopiadoras alejadas de su oficina, o el hecho de que los empleados inicien sesión en el sistema informático fuera del horario laboral asignado.
Los ingenieros de ciberseguridad se basan en desencadenantes como estos a la hora de diseñar sistemas de supervisión automatizados. Lamentablemente, muchos sistemas de supervisión se diseñan en torno a un único desencadenante, lo que a menudo da lugar a falsas alarmas. Los sistemas automatizados deben ser capaces de basar sus decisiones en múltiples desencadenantes, lo cual es más fácil de decir que de hacer.
Para los profesionales de la ciberseguridad, mitigar las amenazas internas suele significar reparar el daño causado por un ataque interno. Sin embargo, para los científicos del comportamiento, también implica examinar los factores atenuantes dentro de una organización que pueden aumentar o reducir la probabilidad de que se produzca una amenaza interna en primer lugar, o bien evitar que vuelva a ocurrir.
Los desencadenantes conocidos, como el descontento y el ego, suelen influir en la motivación de los ataques internos. A modo de ejemplo, para mitigar el descontento, las organizaciones pueden ofrecer a los empleados vías para expresar sus preocupaciones y frustraciones. Para mitigar el ego, las organizaciones pueden implementar programas de reconocimiento de los empleados que ofrezcan más elogios públicos.

La codicia, otro factor desencadenante que lleva a los empleados a cometer actos como la venta de secretos de la organización, puede constituir otra motivación para los ataques internos. A los profesionales de la ciberseguridad les resultará difícil disuadir a un empleado que lleve a cabo un ataque interno motivado por la codicia; sin embargo, las organizaciones pueden, sin duda, abordar cuestiones como las quejas derivadas de lo que se perciben como desigualdades en la remuneración, que pueden haber dado lugar al incidente de amenaza interna.
Los programas de detección de amenazas internas deben incluir el asesoramiento de científicos del comportamiento a la hora de prevenir problemas relacionados con las amenazas internas. La tecnología siempre implica de alguna manera a los seres humanos, por lo que usted no puede abordar un reto tecnológico sin tener en cuenta la naturaleza humana. Y los expertos en la naturaleza humana son los científicos del comportamiento.
Lea sobre el uso del análisis del comportamiento para ayudar a identificar señales de alerta en el comportamiento de los empleados en http://www.nationalcybersecurityinstitute.org/hactivism-terrorism-crime-and-espionage/uncover-insider-threats-through-user-behavior-analytics/
Fuente: Mitre (octubre de 2012). «El factor humano: el uso de la ciencia del comportamiento para contrarrestar las amenazas internas». http://www.mitre.org/publications/project-stories/the-human-factor-using-behavioral-science-to-counter-insider-threats

Encontrar tiempo de estudio libre e ininterrumpido

Estudio sobre YodaMientras usted para el segundo trimestre de primavera, pregúntese: «¿Tengo tiempo libre para estudiar sin interrupciones incluido en mi horario semanal?». Como orientadores del Centro de Éxito Estudiantil, una tendencia común que observamos entre los estudiantes es que, aunque tienen buenas intenciones de estudiar, se despiertan cada día sin saber cuándo van a disponer de ese tiempo para hacerlo.  Esa incertidumbre hace que encontrar tiempo para estudiar resulte complicado. Entendemos perfectamente por qué puede resultar difícil determinar el tiempo de estudio. Como estudiantes usted otras responsabilidades en la vida además de estudiar. Queremos usted una pequeña actividad con nosotros. Ha funcionado para los estudiantes con los que nos hemos reunido y para nosotros mismos, que estamos cursando el Máster en Ciencias de la Gestión en el Excelsior College.

Durante una semana seguida, anote los momentos en usted libre y sin interrupciones en su agenda. Identifique también sus niveles de energía durante esos momentos. ¿Son altos, medios o bajos? usted tiempo libre sin interrupciones de 21:00 a 22:00 por la noche; sin embargo, mantener los ojos abiertos para leer un capítulo puede resultarle difícil. Por lo tanto, quizá sea mejor evitar ese momento para estudiar.  Al final de la semana, analice los momentos que usted han funcionado mejor y cuáles no. Los momentos usted como poco productivos pueden ser ideales para relajarse y recargar energías. Sí, usted ESTAMOS DICIENDO usted SE TOME UN DESCANSO! usted sorprenda de todo el tiempo libre usted al finalizar esta actividad. ¡No dude en contarnos cómo le ha ido!

Sus asesores de éxito,

Hannah y Savannah

Colaboración entre el Excelsior College y el Westchester Community College para crear una cantera de estudiantes con titulación universitaria

El Excelsior College y el Westchester Community College (WCC) celebraron una ceremonia de firma el 16 de febrero de 2016 para reafirmar su colaboración académica, que ofrece a los estudiantes de centros de formación profesional una vía asequible para obtener una licenciatura gracias a importantes descuentos en la matrícula y a la transferencia sin trabas de los créditos obtenidos.

En virtud de este acuerdo, los estudiantes que obtengan un título de grado asociado del Westchester Community College podrán convalidar un máximo de 90 créditos de nivel básico para un programa de licenciatura articulado en Excelsior.

Además, las instituciones han anunciado un programa de matriculación simultánea independiente, que permitirá a los estudiantes matriculados en el título de Técnico Superior en Ciencias Aplicadas (AAS) en Enfermería en el Westchester Community College cursar al mismo tiempo la Licenciatura en Ciencias de la Enfermería en el Excelsior College, acortando así el tiempo necesario para obtener el título. Estos estudiantes matriculados simultáneamente podrán beneficiarse de los programas federales de ayuda financiera.

«Este tipo de colaboraciones institucionales abren el camino hacia una titulación que, de otro modo, tal vez no existiría, en un momento en el que se necesitan más que nunca titulados universitarios», afirmó el Dr. Patrick Jones, vicerrector de Excelsior. «Con el aumento de la competencia global y las previsiones del Gobierno federal de una escasez de mano de obra de más de 35 millones de trabajadores cualificados en los próximos 30 años, la obtención de una titulación y la prosperidad económica nunca han estado tan estrechamente relacionadas».

«Esta colaboración establece itinerarios guiados para nuestros graduados, lo que garantiza un proceso de transferencia fluido y el aprovechamiento óptimo de los recursos de los estudiantes (tiempo y dinero) a la hora de completar su titulación. Excelsior ofrece programas en línea flexibles que ayudarán a muchos estudiantes que trabajan a continuar su formación académica al mismo tiempo que concilian las diversas responsabilidades de la vida», afirmó la Dra. Peggy Bradford, vicepresidenta interina y decana de asuntos académicos del Westchester Community College.  «Nos complace especialmente que los estudiantes del programa de enfermería puedan acelerar su trayectoria educativa hacia la obtención de una licenciatura en enfermería gracias al nuevo programa de matriculación simultánea».

Excelsior College, una institución privada sin ánimo de lucro dedicada a la educación a distancia, lleva prestando servicio a los estudiantes adultos desde 1971. La institución cuenta con cinco facultades —Negocios y Tecnología, Ciencias de la Salud, Humanidades, Enfermería y Servicio Público—, así como una división de Educación Continua y varios centros. Ofrece más de 35 programas tanto de grado como de posgrado, además de una variedad de certificados y cursos con y sin créditos. Los estudiantes matriculados pueden elegir entre múltiples opciones para completar su titulación, entre las que se incluyen la transferencia de créditos, la evaluación de la formación previa, la obtención de créditos mediante examen y los cursos en línea.

Los programas de enfermería de Excelsior están acreditados por la Comisión de Acreditación para la Educación en Enfermería, S.A. (ACEN). La Liga Nacional de Enfermería le ha otorgado en tres ocasiones la designación de Centro de Excelencia en Educación en Enfermería.


###

Colegio Excelsior

Excelsior College es una institución de educación a distancia sin ánimo de lucro y acreditada a nivel regional que se centra en eliminar los obstáculos que impiden a los estudiantes adultos alcanzar sus objetivos educativos. Fundado en 1971 y con sede en Albany, Nueva York, Excelsior es un líder reconocido en la evaluación y validación de los conocimientos de los estudiantes. Ofrece un acceso más eficiente y asequible a la obtención de títulos a través de múltiples vías: sus propios cursos en línea y exámenes de competencia de nivel universitario, así como la aceptación de la transferencia de créditos de otras universidades y centros de enseñanza superior, además de programas de formación corporativos y militares reconocidos. Excelsior College está acreditado por la Comisión de Educación Superior de los Estados del Medio.