Resumen de la Cumbre Cibernética Nacional

La Cumbre Nacional sobre Ciberseguridad (NCS), celebrada del 7 al 9 de junio de 2016 en Huntsville, Alabama, fue una de las mejores conferencias sobre ciberseguridad a las que he asistido. La conferencia incluyó numerosas sesiones que abarcaron desde presentaciones de ponencias hasta resúmenes sobre nuevas tecnologías y talleres prácticos. Los ponentes principales demostraron un gran conocimiento, fueron divertidos y cautivadores; entre ellos se encontraban el teniente general Edward Cardon, comandante del Mando Cibernético del Ejército de los EE. UU. y del Segundo Ejército; el honorable Mike Rogers, exdiputado de la Cámara de Representantes de los EE. UU. por Michigan; y el ponente de clausura, John Matherley, fundador y director ejecutivo de Shodan. Entre las ideas que invitaban a la reflexión que se expusieron, destacaban el cuestionamiento de hasta qué punto laSegunda Enmienda podría aplicarse —o no— a la ciberseguridad, así como las medidas de represalia de EE. UU. frente a las amenazas y los ataques cibernéticos.

Las sesiones abarcaron desde ideas innovadoras de nuevos productos, presentadas en sesiones tipo «prueba de concepto» —que se mantuvieron tan independientes de los proveedores como era posible, sin dejar de compartir nuevas innovaciones—, hasta enfoques específicos para proteger sistemas, redes y sectores. Las aplicaciones abarcaban desde soluciones de quioscos hasta pequeñas redes, pasando por redes de área amplia (WAN) de alcance mundial y servicios en la nube, así como todos los tamaños intermedios. Entre las diversas llamadas a la acción se destacó la necesidad de soluciones innovadoras para los problemas de ciberseguridad, así como de una mayor educación, formación y certificación que capaciten y preparen a los profesionales de la ciberseguridad y a los recién llegados al sector para hacer frente a las amenazas, mitigarlas y, con suerte, eliminarlas. El único inconveniente de esta conferencia fue decidir a cuál de las sesiones paralelas asistir en cada franja horaria. Ya se han dado a conocer las fechas para el próximo año (del 6 al 8 de junio de 2017) y tengo previsto asistir el año que viene.
Webinar R.I.S.E: Seguridad en la web

Cuando pensamos en el impacto de Internet en nuestra vida cotidiana, no podemos evitar sorprendernos ante la amplitud y profundidad del efecto que tiene en todos los aspectos de nuestro mundo. Para la gran mayoría de nosotros, la Web es el medio a través del cual accedemos a los recursos de Internet. La Web emplea un método innovador y único para incorporar texto, gráficos, audio, vídeo y enlaces a otros sitios, lo que nos permite superar barreras geográficas y de otro tipo al utilizarla para comunicarnos, buscar, compartir y comprar. Durante el seminario web, los asistentes aprenderán conceptos básicos de seguridad al utilizar Internet. Este seminario web es el octavo de una serie de ocho seminarios web en los que se tratan los fundamentos de la ciberseguridad (Ciberseguridad 101).

Ponente: Dr. Kevin Newmeyer, becario del NCI

Actualmente jefe de gabinete del Proyecto de Modernización de la Computación de Alto Rendimiento del Departamento de Defensa, el Dr. Newmeyer ha desempeñado con éxito diversos cargos en el ámbito militar, el mundo académico, la función pública internacional y el sector privado. Su investigación se centra en cuestiones de política internacional relacionadas con la ciberseguridad.

Además de su doctorado en Políticas Públicas por la Universidad de Walden, la trayectoria académica del Dr. Newmeyer destaca por su selección como becario Olmsted, lo que le permitió obtener un máster en Relaciones Internacionales por el Instituto Universitario Ortega y Gasset de Madrid, España. Cuenta además con títulos de la Escuela Diplomática de España (Diplomado en Estudios Internacionales), la Universidad George Mason (MBA) y la Academia Naval de los Estados Unidos (Licenciatura).

Acerca de la serie de seminarios web R.I.S.E.

A través de su colaboración con el teniente de alcalde de Planificación y Desarrollo Económico de Washington D. C. y St. Elizabeth’s East, Excelsior College y su Instituto Nacional de Ciberseguridad proponen una serie de seminarios web gratuitos que se impartirán en R.I.S.E. y estarán dirigidos al público en general y a los empleados públicos. Los programas se ofrecerán mensualmente e incluirán sesiones de preguntas y respuestas retransmitidas en directo con expertos del sector y becarios del NCI.

¿Cuál es la puntuación de su empresa en materia de ciberseguridad?

Lo que Moody’s y Standard & Poor’s son para las calificaciones crediticias de las empresas, empresas como FICO y Bitsight lo están llegando a ser para las calificaciones de riesgo cibernético de las empresas. Las empresas han recurrido a las calificaciones crediticias para determinar los niveles de riesgo de inversión y ahora confían en las agencias de calificación para disponer de un punto de referencia estándar del riesgo cibernético. Este sector en expansión de las agencias de calificación cuenta con varios proveedores, y sus clientes utilizan sus servicios de diversas maneras.

Usos de las puntuaciones de ciberseguridad

Las compañías de seguros suelen utilizar puntuaciones de ciberseguridad para determinar el nivel de riesgo a efectos de los seguros cibernéticos. Posible repercusión: es probable que el coste de los seguros cibernéticos sea más elevado para las pequeñas empresas que presenten deficiencias en su ciberseguridad que para aquellas que cuenten con medidas sólidas.

Las empresas utilizan puntuaciones para evaluar a sus proveedores externos durante el proceso de selección. Posible repercusión: los proveedores podrían perder licitaciones no por motivos de coste o de compromisos de servicio, sino por una ciberseguridad deficiente.

Las empresas utilizan puntuaciones para supervisar el nivel de riesgo de seguridad de sus proveedores externos y el posible impacto que esto podría tener en ellas. Posible impacto: las grandes empresas pueden exigir a sus proveedores medidas de ciberseguridad más estrictas y rescindir los contratos con aquellos que obtengan puntuaciones bajas.

Las empresas utilizan puntuaciones para supervisar el nivel de ciberseguridad de sus competidores. Posible repercusión: las empresas podrían encontrar formas de sacar partido de la ventaja competitiva que les proporciona su sólida ciberseguridad frente a las medidas más deficientes de sus competidores.

Las empresas utilizan su propia puntuación para comunicar su nivel de riesgo al consejo de administración. Posible repercusión: esto podría ayudar a que la dirección de ciberseguridad obtenga el apoyo que necesita, gracias a una mayor sensibilización del consejo.

Los datos

Los datos que conforman la puntuación de ciberseguridad se recopilan de diversas fuentes de información de acceso público, entre las que se incluyen:

  • Foros de hackers y datos disponibles en la Dark Web
  • El uso de la autenticación multifactorial por parte de una empresa
  • Vulnerabilidades conocidas en la red de una empresa
  • Puertos abiertos en la red de una empresa
  • Prácticas de aplicación de parches

Los evaluadores de riesgo también analizan los datos que pueden entrar o salir de una red para determinar el volumen de malware, spam o virus que pueda estar asociado a la red de una empresa. Los evaluadores combinan los datos recopilados y analizados con sus modelos predictivos propios. En algunos servicios, los datos se supervisan de forma continua y la calificación puede cambiar rápidamente para reflejar cualquier fluctuación. Por ejemplo, si de repente aparecen datos robados a la venta en la Dark Web, la calificación de la empresa afectada puede reducirse rápidamente.

Lo que usted hacer

Si su empresa recurre a proveedores externos, usted plantearse informarse sobre los servicios que ofrecen las empresas de evaluación de ciberseguridad. Si usted proveedor de una gran empresa, usted considerar la posibilidad de hablar con su cliente sobre cómo utilizan las puntuaciones de ciberseguridad para evaluar a sus proveedores, como usted. La ciberseguridad ya no es un asunto interno de su propia empresa. En el futuro, la obtención o pérdida de acuerdos comerciales y contratos podría depender de la eficacia en materia de ciberseguridad, y no solo del precio o los niveles de servicio.

Lecciones aprendidas del enfoque de la industria automovilística en materia de ciberseguridad

La ciberseguridad debe formar parte de la cadena de suministro.

Auto-ISAC, la organización dedicada al intercambio de información sobre amenazas cibernéticas en el sector de la automoción, ha anunciado recientemente sus buenas prácticas en materia de medidas de ciberseguridad para los vehículos. Dichas buenas prácticas están dirigidas a todos los fabricantes y proveedores del sector de la automoción, independientemente de su tamaño. La organización afirma que ha incorporado flexibilidad para que puedan ser aplicadas por una amplia variedad de empresas.

Auto-ISAC es miembro del Consejo Nacional de Centros de Intercambio y Análisis de Información (ISAC). Los ISAC se crearon para diversos sectores de infraestructuras críticas a raíz de una directiva presidencial de 1998. Dicha directiva instaba a los sectores clave de infraestructuras críticas a establecer organizaciones que compartieran información sobre amenazas y vulnerabilidades dentro de su sector específico. Auto-ISAC es propiedad de fabricantes y proveedores del sector de la automoción, quienes también se encargan de su gestión.

Las buenas prácticas del Auto-ISAC se clasifican por funciones:

  • Gobernanza
  • Evaluación y gestión de riesgos
  • Seguridad desde el diseño
  • Detección de amenazas y protección
  • Respuesta ante incidentes
  • Sensibilización y formación
  • Colaboración y compromiso con terceros pertinentes

Una de las lecciones extraídas de la categoría de evaluación y gestión de riesgos es el reconocimiento de que la ciberseguridad debe formar parte de la cadena de suministro. Las mejores prácticas recomiendan incluir la cadena de suministro en las evaluaciones de riesgos, así como desarrollar un proceso para confirmar el cumplimiento por parte de los proveedores críticos, con el fin de verificar los requisitos de seguridad, las directrices y la formación. Un fabricante no puede garantizar la seguridad final sin incluir a todos los proveedores clave.

Otra lección que se puede extraer de la industria del automóvil es su reconocimiento de que la ciberseguridad en este sector tiene que ver con la seguridad, y no con una ventaja competitiva. Las mejores prácticas destacan específicamente la necesidad de compartir información con terceros, como Auto-ISAC, otras empresas del sector, investigadores y organismos gubernamentales. La colaboración entre las partes interesadas es fundamental para defenderse de los ciberataques.

Billington Cybersecurity, una empresa de comunicación que organiza diversos eventos sobre ciberseguridad, celebró la semana pasada una conferencia dirigida al sector de la automoción. The Cyber Wire cubrió la conferencia en profundidad y señaló que los grandes fabricantes se están tomando muy en serio la colaboración y el intercambio de información.

A la conferencia asistieron representantes del Ministerio de Transporte, fabricantes de automóviles y proveedores. Los participantes parecían mostrar un gran interés por conocer cómo abordan la ciberseguridad otros sectores críticos, como el aeroespacial y el de la defensa. Otra lección que pueden extraer las pequeñas empresas es que , cada vez más, los sectores se dan cuenta de que es necesario debatir sobre los ciberataques entre los distintos actores del sector y compartir las mejores prácticas.

Las pequeñas empresas tienen la oportunidad, en muchos de sus sectores, de participar en los debates sobre ciberseguridad y en las iniciativas del sector en este ámbito. Las pequeñas empresas tienen tanto que perder ante los ciberataques como las grandes empresas. Es necesario que se escuche la voz de las pequeñas empresas para garantizar que sus necesidades queden representadas.

Vídeo: Fortalecer las comunidades tendiendo un puente entre la salud y el desarrollo económico

En el marco de la Serie de Liderazgo Nyquist, el Excelsior College reunió a expertos de todo el país en una mesa redonda dedicada a analizar la relación recíproca entre la salud y el desarrollo económico —la inversión de recursos en barrios, edificios y empresas— y el impacto positivo colectivo en las comunidades. El evento tuvo lugar el 7 de junio de 2016.

Entre los ponentes se encontraban Kathy M. Sheehan, alcaldesa de la ciudad de Albany; Tray Hairston, abogado de Butler Snow LLP y exasesor jurídico y de políticas del gobernador; la Dra. Karen Lee, máster en Ciencias de la Salud, asesora y consultora en materia de entornos construidos saludables y políticas sanitarias; y Kaitlyn W. Meirs, coordinadora de programas de la Fundación Robert Wood Johnson.

Bienvenidos a la tercera semana del Mes Nacional de la Concienciación sobre la Ciberseguridad.

Bienvenidos a la tercera semana del Mes Nacional de la Concienciación sobre la Ciberseguridad. Si usted han participado en las actividades del NCSAM organizadas por el Instituto Nacional de Ciberseguridad, usted probablemente habrán aprendido un poco más sobre la ciberseguridad y el papel que ustedes desempeñan a la hora de hacer que el panorama digital mundial sea un poco más seguro. Las actividades de la tercera semana se centran en el phishing.

El Instituto Nacional de Ciberseguridad aprovecha los actos de este mes para participar en la iniciativa a nivel nacional destinada a ampliar los conocimientos del público sobre ciberseguridad y promover un movimiento unificado en materia de seguridad de la información. Durante la segunda semana del NCSAM, el Instituto Nacional de Ciberseguridad desea retar a usted a participar en una actividad denominada «Crypto Challenge».

En el artículo «La ingeniería social supone una grave amenaza cibernética para las empresas», el Instituto Nacional de Ciberseguridad (NCI) informó de que el phishing se produce cuando un pirata informático se hace pasar por una entidad auténtica —a menudo un centro educativo, una empresa o una entidad financiera— con el fin de obtener acceso a datos confidenciales. El phishing es el tipo más habitual de ataque de ingeniería social, y el NCI desea ayudar a usted a reconocer cuándo se está produciendo un intento de phishing.

Los mensajes de correo electrónico que contienen frases como «usted’re a winner» y «Un amigo necesita ayuda. Haga clic para obtener más información» son, con toda probabilidad, intentos de phishing. Los piratas informáticos se hacen pasar por una persona o empresa de confianza para que usted responda a su llamada a la acción. Esto puede consistir en un enlace a una página web, una descarga o una solicitud para enviar dinero. Una vez que una persona hace lo que el pirata informático quiere que haga, este suele ser capaz de infiltrarse en una red y recopilar los datos que desea. Ahora que usted dispone de algunos conocimientos básicos sobre el phishing, veamos cómo usted puede aplicar estos nuevos conocimientos al reto de la NCSAM de esta semana.
Convierta su «estanque digital» en una zona «libre de phishing» identificando los intentos de piratería antes de que se produzcan.

Para la tercera semana del NCSAM, la actividad se denomina «Spot the Phish». El NCI publicará varios «mensajes de correo electrónico», y los participantes deberán utilizar la lógica y sus conocimientos sobre ciberseguridad para averiguar cuál de ellos es el intento de phishing. Al igual que en las actividades de las demás semanas, cada día se publicará un nuevo reto en la página web del NCI, junto con la solución al reto del día anterior.

A lo largo de esta semana, el NCI publicará un artículo en el que se profundizará en los «Zero-Attacks», uno de los temas en los que se centrará el instituto en los podcasts de esta semana. No deje de visitar nuestra página para consultar ese estudio y los demás podcasts.

Para obtener más información sobre la ciberseguridad y el Mes Nacional de la Concienciación sobre la Ciberseguridad, visite la página web del Instituto Nacional de Ciberseguridad. Aquí, usted , encontrará un blog en el que colaboran expertos del sector y podrá leer las últimas noticias sobre ciberseguridad. Además, en usted podrá explorar programas de grado, como la Licenciatura en Ciberseguridad en línea y el Máster en Ciberseguridad en línea de Excelsior College, así como cursos que pueden ayudarle, usted , a iniciar su carrera profesional en el ámbito de la ciberseguridad.

El cifrado: la columna vertebral de las estrategias de ciberseguridad

En consonancia con la iniciativa nacional del Departamento de Seguridad Nacional para promover un esfuerzo unificado en materia de ciberseguridad, el Instituto Nacional de Ciberseguridad (NCI) ofrece podcasts diarios en los que se abordan temas relacionados con la seguridad de la información. Con motivo de la segunda semana del Mes Nacional de Concienciación sobre la Ciberseguridad, el NCI desea centrarse en el podcast titulado «Cifrado». Este tema es uno de los más importantes a la hora de combatir las ciberamenazas y estar preparados frente a los ciberataques actuales.

¿Qué es el cifrado?

Para simplificar, James Antonakos, del Instituto Nacional de Ciberseguridad, explica que el cifrado es el proceso de convertir datos legibles en datos ilegibles para los seres humanos. El cifrado es posible gracias al uso de algoritmos que crean códigos complejos a partir de datos sencillos, lo que dificulta de forma efectiva que los ciberdelincuentes puedan acceder a la información. Según la Universidad Tecnológica de Florida, el cifrado es la forma más utilizada de seguridad de datos, ya que su texto cifrado y su codificación hacen que sea más difícil de descifrar que la información básica protegida con contraseña. Sin embargo, para comprender realmente el cifrado, es necesario analizar más detenidamente los distintos tipos existentes.

Simétrico frente a asimétrico

Simétrico

Este tipo de cifrado también se denomina con frecuencia «cifrado de clave secreta». Los ordenadores utilizan el mismo algoritmo, o secuencia de claves, para descifrar la información que el que habrían empleado inicialmente para cifrarla. Esto supone una ventaja en lo que respecta a la gestión de claves, ya que solo hay que memorizar un código. Sin embargo, dado que solo existe una línea de defensa, las empresas deben actuar con cautela a la hora de decidir a quién conceden acceso a la clave.

Asimétrico

Este método, que en ocasiones se denomina «cifrado de clave pública», implica que la ciberdefensa se ha diseñado utilizando más de una clave. Por lo general, se utiliza una clave para cifrar la información y otra distinta para descifrar los datos. Aunque los responsables que utilizan el cifrado asimétrico no tienen que dedicar tanto tiempo a preocuparse por la distribución de las claves ni por el número de personas que tienen acceso a ellas, deben prestar especial atención a la gestión de las mismas. Disponer de varias claves puede generar confusión, por lo que es importante mantener los códigos bien organizados.

¿Por qué es importante?

Aunque a los responsables de ciberseguridad puede que no les guste el cifrado porque requiere un mantenimiento constante, suele ser su última línea de defensa frente a los ciberataques, según Tech Republic. Incluso si los piratas informáticos logran burlar los cortafuegos, las contraseñas y el software antispyware, el cifrado sigue ahí para impedir que accedan a los datos protegidos. Dado que los algoritmos de cifrado suelen ser difíciles de descifrar, este método de ciberseguridad suele ser el más eficaz.

Para obtener más información sobre el cifrado y otros temas relacionados con la ciberseguridad, visite hoy mismo la página web del Instituto Nacional de Ciberseguridad . Enusted también podrá informarse sobre programas de estudios como la Licenciatura en Ciencias en Ciberseguridad en línea y el Máster en Ciencias en Ciberseguridad en línea de Excelsior College .

Historia de éxito de un estudiante: Scott Plymesser

Scott Plymesser

«Sea cual sea su objetivo, no pierda de vista esa luz al final del túnel». – Scott Plymesser

Me encuentro con muchos estudiantes que me inspiran. Scott Plymesser no es una excepción. Como estudiante de primera generación, Scott se sumergió de lleno en la experiencia del aprendizaje en línea tras 40 años alejado de los estudios. Scott está cursando la Licenciatura en Ciencias Empresariales con especialización en Gestión de Operaciones. Algo que hay que saber sobre Scott es que no está obteniendo su título para que el diploma acabe acumulando polvo en una estantería. Para él, obtener su título tiene un significado mucho más profundo. Siga leyendo para conocer más sobre Scott, inspirarse y aprender alguna que otra lección de él.

¿Qué experiencias de su vida usted han llevado usted el punto en el usted listo para terminar sus estudios?

Serví en el ejército durante 24 años en el ámbito de la infantería y las operaciones especiales. Es muy difícil obtener un título universitario mientras se está destinado en el extranjero y se intenta ser el mejor soldado y líder usted . Mis padres nunca obtuvieron sus títulos porque se casaron muy jóvenes y tuvieron hijos, por lo que tuvieron que ponerse a trabajar para mantener a la familia. Tras mi carrera militar, perdí a toda mi familia a causa del cáncer, incluidas mi hermana menor y mi esposa. Así que, al quedarme «solo», miré dentro de mí y me pregunté: ¿qué es lo que realmente quiero en la vida que me haga feliz y que enorgullezca a mis padres? Decidí obtener mi título universitario de cuatro años en Empresariales, no porque lo necesitara para un ascenso o para trabajar, sino por mi propio orgullo personal por haberlo logrado.  También para demostrarle a mi hijo (hijo único, de 36 años) que incluso su padre puede obtener un título sin necesitarlo para un propósito específico. Como dice el viejo refrán: «¿Por qué usted el título?» —«¡Porque puedo!», ni más ni menos.

¿Qué significará para usted obtener su título?

Significará satisfacción personal y orgullo. Saber que, si usted alcanzar un objetivo, puede lograrlo. Y saber que habría hecho que mis padres y mi familia se sintieran orgullosos. No hay nada en este mundo más valioso que el reconocimiento de los amigos y de las personas que usted quieren. Nada más importa.

¿Qué consejos usted otros estudiantes de primera generación?

Todo se puede lograr; usted que comprometerse y ser paciente. Roma no se construyó en un día. Planifique su tiempo y cúmplalo. Todos estamos ocupados en nuestro día a día con la familia, el trabajo, los problemas y la vida tal y como es hoy en día. Sea cual sea su objetivo, mantenga esa luz al final del túnel. Si usted que colocar una manta para cubrir la luz durante un tiempo debido a las circunstancias de la vida, no pasa nada. La manta se puede quitar cuando usted listo (como yo). Recuerde que lo más importante es cuidarse a sí mismo. Si usted estresado, tómese un descanso y vuelva cuando haya recargado las pilas.

¿Cuál es su receta para el éxito?

Planificación, dedicación y adelantarse a las tareas. Aproveche los recursos que ofrece la escuela (son de gran ayuda). Además, no dude en pedir ayuda. Hay ayuda disponible para que todos puedan alcanzar el éxito.

¿Qué es lo que usted mantiene usted ?

Como ya he dicho antes, esto es por mí. Obtener el título y nada más. Una satisfacción personal. Mucha gente dice que hoy en día un título de cuatro años no vale nada. La nueva norma es un máster, y luego el máster dejará de tener valor y el doctorado será el objetivo final.  No creo que hayamos llegado a ese punto todavía, pero si usted lo usted así, es el escenario de gatear, caminar y correr. Mirar hacia mi anillo de oro, que es una licenciatura de cuatro años, es lo que me mantiene motivado. La paciencia es una virtud.

Conectividad desde drones

Miren… al cielo… es un pájaro… es un avión… ¡es… la conectividad!

Si usted como la mayoría de la gente usted tenido la experiencia de perder la conexión a Internet al viajar a zonas donde hay una «zona sin cobertura». Sin duda, es frustrante. Imagínese lo frustrante que sería usted en zonas enteras del mundo que carecieran de cobertura.

Facebook y Google acuden al rescate en un esfuerzo por eliminar las zonas sin conexión. Facebook acaba de completar las pruebas iniciales de su gigantesco satélite (del tamaño de un 747) alimentado con energía solar que, si todo sale bien, proporcionará servicio de Internet a todo el planeta. En un artículo para CNN Money, Heather Kelly escribe: «Los drones funcionarán con energía solar y utilizarán láseres para proporcionar conexión a Internet a receptores en tierra, con un alcance de hasta 48 kilómetros en cualquier dirección. Las conexiones serán rápidas, con velocidades de hasta decenas de miles de gigabytes por segundo». Facebook prevé una enorme flota de estos drones volando a altitudes extremadamente elevadas y proporcionando conexión a todo el mundo... ¡y de forma gratuita!

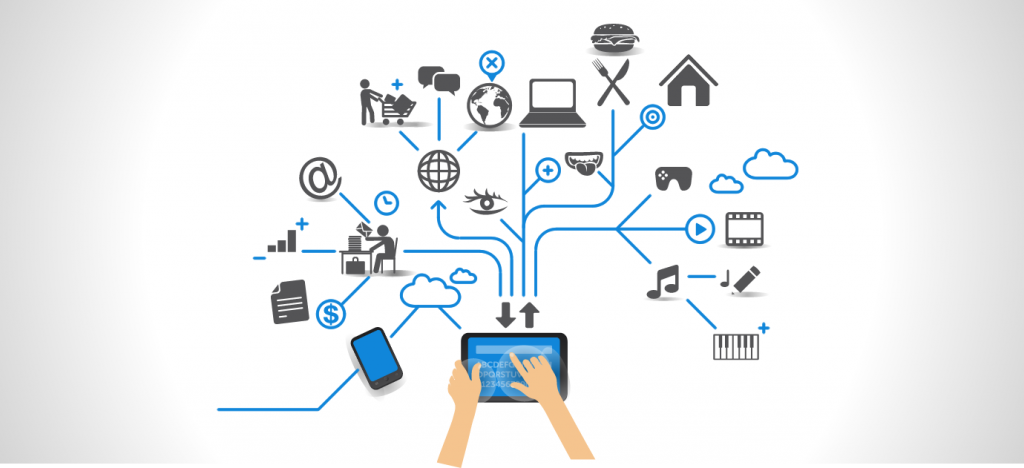
Gráfico del IoT

Google también ha presentado ideas similares con una flota de globos de gran altitud que persiguen la misma misión. Según google.com… «Muchos de nosotros consideramos que Internet es una comunidad global. Sin embargo, dos tercios de la población mundial aún no tienen acceso a Internet. El Proyecto Loon es una red de globos que viajan en los límites del espacio, diseñada para conectar a las personas que viven en zonas rurales y remotas, ayudar a cubrir las zonas sin cobertura y restablecer la conexión a Internet tras una catástrofe».

La idea de disponer de Internet gratuito sin zonas sin cobertura en todo el planeta es algo de lo que todos podemos disfrutar, tanto aquí en Estados Unidos como en las numerosas regiones menos desarrolladas del mundo.

Fuentes

Kelly, H. (2016) El gigantesco dron de Internet de Facebook supera con éxito su vuelo de prueba. Consultado en Internet en http://money.cnn.com/2016/07/21/technology/facebook-aquila-drone-successful-flight/index.html?iid=ob_homepage_tech_pool

http://www.google.com/loon/

Historias de graduados: Brian White, compaginando su vida como padre, esposo, empleado y estudiante a tiempo completo

Brian White se ha graduado este año en el Excelsior College, donde ha obtenido un Máster en Ciencias de la Gestión. White decidió cursar un máster en gestión para complementar su experiencia en el sector. «Me faltaba un componente clave y fundamental para mi estilo de gestión: la formación». White vive en Troy, Nueva York, con su esposa y sus hijas gemelas. Se enteró de la existencia del Excelsior College a través de su esposa, que también se graduó allí anteriormente. Se reunió con Excelsior Life para hablar sobre su trayectoria formativa.
Excelsior Life: ¿Cuándo decidió el señ usted volver a estudiar? ¿Por qué deseaba el señ usted obtener un título?

White: En 2005 decidí volver a estudiar y empezar a cursar un título de técnico superior, lo que finalmente me llevó a obtener mi máster. Quería conseguir un título, debido a los retos personales y profesionales a los que me enfrentaba al carecer de él.


Excelsior Life: ¿Qué programas o cursos han sido los más influyentes para usted?

White: Las asignaturas que más me han marcado han sido: «Gestión de Recursos Humanos», «Mediación» y «Ética empresarial».

Excelsior Life: ¿Se enfrentó « usted » a algún reto académico a lo largo de su trayectoria? ¿Cómo lo superó « usted »?

Por supuesto que tuve dificultades. Como padre, marido y empleado a tiempo completo, tuve que afrontar muchos retos a lo largo del camino. Los superé gracias al apoyo que recibí de mi esposa. Ella me apoyó de verdad y tuvo que asumir una carga adicional para compensar mi dedicación a los estudios. Mi esposa estuvo presente en todas las clases; se merece un reconocimiento especial.
Excelsior Life: ¿Cómo cree usted que su formación preparará usted para la vida más allá de su trayectoria académica? ¿Cuáles son sus planes de futuro?

White: Creo que, gracias a mi formación, podré mantener a nuestros hijos tal y como siempre he deseado. Una persona puede mantener a sus hijos sin necesidad de tener una formación, pero esta hace que ello resulte mucho más factible.

Mis planes de futuro consisten en orientar y formar a otras personas. Aspiro a convertirme en un líder sólido que se centre en mejorar la vida de los demás.
Excelsior Life: ¿ usted , cree que ustedha sido capaz de aplicar lo ustedha aprendido a su carrera profesional?

White: Sí , así es. Cada día, mi formación me resulta útil.
Excelsior Life: ¿Qué significa para usted contar con este título?

White: Significa mucho para mí. No solo ha sido un hito para mí, sino, lo que es más importante, para nuestra familia. Ha demostrado a nuestros hijos que el esfuerzo conduce al éxito. Me ha aportado la confianza y las habilidades necesarias para seguir avanzando en mi carrera profesional.