Las mujeres tienen el poder de transformar el liderazgo en ciberseguridad

Aunque pueda parecer una lucha anticuada, las mujeres siguen luchando por alcanzar el mismo estatus profesional que los hombres. Ya se trate de una cruzada por la representación equitativa en un sector concreto o de la batalla, aparentemente interminable, por la igualdad salarial entre géneros, las mujeres llevan años librando una lucha ardua. Esto resulta aún más frustrante si usted los datos que indican que las mujeres en puestos de liderazgo son más eficaces que sus homólogos masculinos en 12 de las 16 competencias clave de liderazgo. Según un exhaustivo estudio de Zenger Folkman, los datos que respaldan las habilidades directivas superiores de las mujeres son considerables, según informó The Business Insider.

Hay pocos sectores en los que esta falta de representación femenina resulte más desconcertante que en el de la ciberseguridad. Especialmente si usted en cuenta que las profesionales están más cualificadas que los hombres en varias áreas en las que el sector adolece de graves carencias, como la transparencia, la colaboración, la integridad y la innovación. Kristen Corpolongo, colaboradora de CIO, señaló que, si bien las mujeres representan casi el 47 % de la población activa de Estados Unidos, solo constituyen el 19 % de los profesionales tecnológicos actualmente en activo.

«Las mujeres profesionales cuentan con las competencias necesarias; solo necesitan que se les brinden las oportunidades».

Cubrir las carencias con liderazgo femenino
Las amenazas cibernéticas han sido objeto de una atención considerable durante el último año y, por ello, tanto las empresas como los consumidores buscan avances innovadores en materia de seguridad y tecnología. Corpolongo afirmó que, para lograr estos avances, el sector de la ciberseguridad deberá implementar cambios transformadores en las organizaciones, el liderazgo y la cultura tecnológica en general.

La incorporación de más mujeres al mercado laboral puede ser una solución a muchos de los problemas actuales. Sin embargo, este cambio requiere algo más que un simple aumento del número de trabajadoras. Es necesario que se produzcan cambios de gestión más maduros y revolucionarios impulsados por las propias mujeres. Las profesionales cuentan con las competencias necesarias; solo necesitan que se les brinden las oportunidades.

El estudio de Zenger Folkman reveló que las mujeres obtienen un éxito considerable en sectores en los que los hombres han ocupado tradicionalmente los puestos de liderazgo. Esto se debe, en gran medida, a que aportan una perspectiva nueva a problemas ya conocidos. Cuando una empresa concreta está dirigida predominantemente por líderes con una mentalidad similar, el resultado final suele ser una falta de innovación. Las mujeres pueden aportar esa perspectiva nueva que las organizaciones de ciberseguridad necesitan para abordar problemas que llevan mucho tiempo sin resolverse.

Un nuevo enfoque de las estrategias de ciberseguridad
Corpolongo sostuvo que la respuesta a los problemas actuales en materia de seguridad de la información radica en dar prioridad a cuatro competencias clave de liderazgo: transparencia, confianza, alta fiabilidad e integridad personal. Casualmente, el estudio de Zenger Folkman reveló que las mujeres eran más eficaces que sus homólogos masculinos en estas cuatro áreas.

La más fundamental de estas habilidades es la transparencia. Para generar un alto nivel de confianza dentro de una organización, la honestidad es crucial. Este compromiso con la transparencia es primordial en el sector de la ciberseguridad, ya que un liderazgo honesto fomenta la lealtad en la organización. La importancia de la integridad en el liderazgo se ve aún más acentuada si usted que los empleados malintencionados pueden suponer una grave amenaza para la ciberseguridad, según señaló Corpolongo. Algunas de las mayores amenazas para la seguridad provienen del interior de la propia organización, por lo que una estrategia de seguridad más centrada en las personas puede prevenir en gran medida los riesgos actuales.

«Algunas de las mayores amenazas para la seguridad provienen del interior de una organización».

El sector de la ciberseguridad podría beneficiarse enormemente con el simple hecho de incorporar a más mujeres, tanto en puestos de dirección como en puestos de base. Su liderazgo transformador inherente podría aportar al sector los cambios innovadores que se necesitan en este momento crítico. La colaboración responsable entre los empleados de todos los niveles es fundamental para construir una organización de alta fiabilidad, y un mayor liderazgo femenino podría contribuir a desarrollar este nuevo enfoque de las estructuras organizativas dentro de las empresas de ciberseguridad. La ciberseguridad necesita llevar a cabo algunos cambios evolutivos fundamentales, y todo ello comienza por incluir a más mujeres en la plantilla. El abandono del dominio masculino absoluto y el impulso hacia la diversidad en las decisiones de contratación pueden contribuir a que las organizaciones avancen hacia una estructura más madura y dinámica.

Para las profesionales que busquen recursos relacionados con las mujeres en el ámbito de la ciberseguridad,la Iniciativa para las Mujeres en la Ciberseguridad del Instituto Nacional de Ciberseguridad ofrece excelentes materiales para la formación profesional. La iniciativa cuenta con el respaldo de mujeres verdaderamente inspiradoras que están ayudando a allanar el camino para una mayor inclusión femenina en el sector de la ciberseguridad. Eche un vistazo a la variedad de recursos e inspiración que le ofrecemos hoy mismo.
Exención de la tasa de solicitud para los veteranos

A partir del 1 de enero de 2016, se ha suprimido la tasa de solicitud para los veteranos. Esta colaboración entre el Centro de Educación Militar y el departamento de admisiones contribuye a apoyar y animar a los veteranos a presentar su solicitud mediante un proceso eficiente y simplificado. Otra parte del proyecto consiste en el «Dúo de Admisiones para Veteranos», en el que los veteranos recibirán asesoramiento sobre titulaciones adaptadas a las necesidades de los militares y veteranos, información sobre las prestaciones educativas de la Administración de Veteranos (VA) y recursos específicos para veteranos.

Webinar: Implantación del Marco de Ciberseguridad

El 24 de febrero, el Instituto Nacional de Ciberseguridad (NCI) organizó un seminario web sobre «La implementación del marco de ciberseguridad».Ver el seminario web en pantalla completa

El Instituto Nacional de Estándares y Tecnología (NIST) publicó el «Marco para la mejora de las infraestructuras críticas» el 12 de febrero de 2014. Este documento se elaboró en respuesta al Decreto Presidencial n.º 13636, titulado «Mejora de la ciberseguridad de las infraestructuras críticas».  El marco permite a todas las organizaciones aplicar principios y prácticas de ciberseguridad para mejorar su seguridad. El marco constituye un enfoque de la ciberseguridad basado en el riesgo y se compone de tres partes: el núcleo del marco, los niveles de implementación y los perfiles. El marco de ciberseguridad proporciona un método para identificar el estado actual de la ciberseguridad, un estado objetivo y un plan de acción para alcanzar dicho estado.

En este seminario web se analizó el marco de ciberseguridad y se abordó cómo su aplicación mejora la ciberseguridad de una organización.

El seminario web fue impartido por el Dr. James Angle. El Dr. Angle cuenta con más de 20 años de experiencia en múltiples ámbitos de las tecnologías de la información, que culminaron con su cargo de subdirector de sistemas de información en un hospital militar. Cuenta con más de 15 años de experiencia en seguridad de la información, tanto en la administración pública como en el sector privado. Actualmente ocupa el cargo de responsable regional de seguridad de la información en Trinity Health.  En el desempeño de este cargo, gestiona la seguridad de la información y el cumplimiento de la normativa HIPAA en 17 hospitales y 83 clínicas. El Dr. Angle es, además, miembro del Instituto Nacional de Ciberseguridad.


Un experto en aprendizaje en línea, nominado a un premio a la excelencia

Darren Walsh, vicepresidente adjunto de servicios de aprendizaje y apoyo académico del Excelsior College, es uno de los 20 finalistas nacionales de los Premios Pearson a la Excelencia en el Aprendizaje en Línea 2016.

Estos premios reconocen a los líderes del ámbito educativo que han realizado contribuciones significativas a la innovación y a las mejores prácticas cuantificables en el aprendizaje en línea. Entre los candidatos se encuentran docentes y administradores de la educación primaria y secundaria, la educación superior y el ámbito empresarial.

Walsh es uno de los cinco finalistas en la categoría «Educación superior: excelencia en la enseñanza en línea».

Como miembro del Centro de Educación en Línea, Aprendizaje y Servicios de Apoyo Académico (COELAS), Walsh se encarga de dirigir un equipo que desarrolla e integra un conjunto completo de servicios de apoyo académico para satisfacer las necesidades de la universidad. Entre los servicios en los que ha colaborado se incluyen el galardonado Laboratorio de Redacción en Línea de Excelsior College, la Biblioteca de Excelsior College, los Servicios de Orientación Profesional, la Orientación para Estudiantes, la Tutoría en Línea, la Librería, la Guía para el Éxito Estudiantil y muchos más.

Walsh explica que interactuar con los estudiantes y ayudarles es lo que alimenta su pasión por trabajar en la educación superior. «Gracias al poder de la tecnología, he colaborado con un equipo de gran talento para desarrollar un conjunto de servicios de apoyo académico que ayudan a los estudiantes que puedan sentirse intimidados o abrumados», afirma Walsh. «Aunque nuestros estudiantes se encuentren a distancia, no están solos y tienen acceso a un sólido conjunto de recursos de apoyo que les ayudan a alcanzar el éxito en sus estudios».

Walsh asistirá a la conferencia sobre aprendizaje en línea, Cite 2016, el 9 de febrero en Florida.

Pearson otorgará a cada uno de los ganadores una beca de 1.500 dólares para la fundación que elijan.

###

Sobre el Colegio Excelsior

Excelsior College es una institución de educación a distancia sin ánimo de lucro y acreditada a nivel regional que se centra en eliminar los obstáculos que impiden a los estudiantes adultos alcanzar sus objetivos educativos. Fundada en 1971 y con sede en Albany, Nueva York, Excelsior es una institución líder contrastada en la evaluación y validación de los conocimientos de los estudiantes. Ofrece un acceso más eficiente y asequible a la obtención de títulos a través de múltiples vías: sus propios cursos en línea y exámenes de aptitud de nivel universitario, así como la aceptación de la transferencia de créditos de otras universidades y centros de enseñanza superior, además de programas de formación corporativos y militares reconocidos. Excelsior College está acreditado por la Comisión de Educación Superior de los Estados del Medio Atlántico. Para obtener más información sobre Excelsior College, visite https://www.excelsior.edu.


Acerca de Pearson
Pearson es la empresa líder mundial en el sector de la educación, con 40 000 empleados en más de 80 países que trabajan para ayudar a personas de todas las edades a lograr avances tangibles en sus vidas a través del aprendizaje.

El toque curativo ayuda a mejorar la salud y la curación

Por Ellen LaDieu, máster en Ciencias, enfermera titulada, AHN-BC
Profesional certificada en Healing Touch (HTCP)
Directora principal del programa docente

Imagen de Health Touch
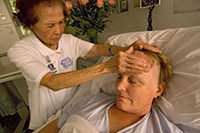
Una enfermera jubilada aplica la terapia «Healing Touch» a un paciente que padece un tumor cerebral.

El «Healing Touch» es una modalidad integrativa que utilizan enfermeros y otros profesionales cualificados para ayudar a las personas a mejorar su salud y su proceso de curación. Se trata de una terapia energética que actúa equilibrando el campo magnético que rodea el cuerpo. El profesional utiliza las manos de forma no invasiva para depurar, energizar y equilibrar el campo energético de la persona.  El «Healing Touch» elimina las obstrucciones del campo energético y, además, dinamiza los centros energéticos asociados a las glándulas endocrinas. Esto permite que el propio cuerpo lleve a cabo su proceso de curación.

El terapeuta establece una intención de sanación específica para la persona que recibe el toque sanador. Esta modalidad incide de manera holística en la persona a nivel mental, emocional, espiritual y físico.

El «toque curativo» se utiliza a menudo para tratar problemas como el estrés, el dolor, la ansiedad, las náuseas, la cicatrización de heridas y el proceso de la muerte, por citar algunos ejemplos.  Esta terapia se ofrece en hospitales, a domicilio y en las consultas de profesionales independientes de todo el mundo. Esta modalidad fue desarrollada por la enfermera titulada Janet Mentgen en la década de 1970 y posteriormente se difundió entre el colectivo de enfermeras de EE. UU. con el apoyo de la Asociación Americana de Enfermeras Holísticas. La organización «Healing Touch Program» imparte actualmente formación y certifica la práctica del «Healing Touch» en todo el mundo.

Para obtener más información, puede visitar la página web del Programa Healing Touch.


Crédito de la imagen: Superstock / Universal Images Group

Evento de la red cibernética virtual: Antiguos alumnos, estudiantes y becarios (febrero de 2016)

El 25 de febrero de 2016, el Instituto Nacional de Ciberseguridad (NCI) organizó su segundo evento virtual «Cyber Network» dirigido a los estudiantes y antiguos alumnos de las carreras de tecnología y ciberseguridad de Excelsior College.
El evento brindó una oportunidad única tanto a los estudiantes como a los antiguos alumnos para conocer los recursos que tienen a su disposición a través de Excelsior College y NCI. El evento también contó con ponencias sobre puestos de trabajo en el sector público relacionados con la ciberseguridad, puestos de trabajo en el sector privado relacionados con la ciberseguridad, así como sobre formación y certificaciones en ciberseguridad.
Vea la grabación completa del evento aquí.VIRTUAL ICON_4


Los 10 principales problemas y tendencias que afectan a la educación superior en 2016

El presidente John Ebersole ha escrito un artículo para el blog de educación del Huffington Post en el que enumera sus «10 principales cuestiones y tendencias» que influirán en la educación superior en 2016.

En 2014, escribí que «lascorrientes de cambio han empujado al sector hacia una roca tras otra, o incluso contra ellas».Dos años después, la educación superior sigue evolucionando. A continuación se recogen los principales temas y tendencias que afectarán a la educación superior en 2016.

1. La campaña presidencial mantendrá a la educación superior en el punto de mira a nivel nacional este año. Esto no tiene por qué ser positivo para el sector, ya que la atención se centrará en los costes y la asequibilidad.

2. La renovación de la Ley de Educación Superior (HEA) se ha convertido en un tema que no deja de estar presente. Tres años después de su última «renovación», parece cada vez más probable que se apruebe esta ley —que tiene un gran impacto en la educación superior en general— gracias al control republicano de ambas cámaras del Congreso.

3. El control de calidad se convertirá en una preocupación fundamental tanto para los organismos reguladores estatales como para los federales, a medida que el papel de los organismos de acreditación se oriente cada vez más hacia el cumplimiento normativo. Lo que constituye la «calidad» será objeto de un intenso debate.

4. La educación en línea volverá a crecer, ya que los estudiantes que se reincorporan al trabajo siguen viendo la necesidad de obtener titulaciones. Aunque no se volverán a alcanzar los niveles de dos dígitos impulsados por el marketing de las escuelas privadas, cabe esperar un crecimiento sólido de entre el 6 % y el 8 %, a medida que vaya desapareciendo el estigma asociado a los estudios en línea.

5. La educación basada en competencias (CBE) no es una moda pasajera y recuperará impulso tras el revés que le asestó el pasado otoño el Inspector General del Departamento de Educación (en su crítica a la supervisión de dichos programas por parte de la Comisión de Educación Superior). Sin embargo, seguirán existiendo dificultades, ya que las instituciones siguen enfrentándose a la falta de un vocabulario y de unos estándares comunes.

Para leer el artículo completo, visite el blog de Educación de The Huffington Post.

Nagelsmith hará una presentación sobre la mujer y el liderazgo

Imagen de Laurie Nagelsmith
Laurie Nagelsmith, doctora

 La60.ªsesión de la Comisión sobre la Condición Jurídica y Social de la Mujer tendrá lugar del 14 al 24 de marzo en la sede de las Naciones Unidas y en otras sedes de la ciudad de Nueva York. Este año, la Dra. Laurie Nagelsmith, vicedecana de la Facultad de Ciencias de la Salud, participará en un acto paralelo junto con dos de sus colegas que forman parte de la junta directiva de la Sociedad de Honor de Enfermería Sigma Theta Tau International (*STTI), y el Excelsior College será reconocido como patrocinador del evento. El título de la presentación es «Empoderamiento de las mujeres a través del desarrollo del liderazgo» y se centrará en las barreras económicas, políticas y sociales que existen en mayor o menor medida en todo el mundo y que afectan a la capacidad de las mujeres y las niñas para alcanzar su pleno potencial y lograr la igualdad de género. El desarrollo del liderazgo a través de la colaboración, la educación, la creación de redes y la tutoría son estrategias que tienen el potencial de romper los ciclos de desigualdad y opresión internalizada, al mejorar las oportunidades de acceso a una educación de calidad, a un trabajo digno y a la consecución de niveles aceptables de bienestar. En esta presentación se analizarán estas estrategias para el desarrollo del liderazgo y se ofrecerán ejemplos y resultados que repercuten en la buena salud y el bienestar, la educación de calidad, la igualdad de género, el trabajo digno y el crecimiento económico de las mujeres.

*STTI es una organización no gubernamental adscrita al Departamento de Información sobre Salud Pública que goza de estatus consultivo especial ante el Consejo Económico y Social en los ámbitos de la enfermería y la salud mundial

Comprender los peligros de los ataques por desbordamiento de búfer

Desde la aparición de Internet, los usuarios se han enfrentado a ciberamenazas de muy diversa índole. Sin embargo, en la última década, ha habido un tipo de ciberataque que ha destacado por encima del resto: los ataques por desbordamiento de búfer. Los piratas informáticos descubrieron que se podía acceder fácilmente a los programas y manipularlos a través de vulnerabilidades de desbordamiento de búfer, y estos ataques se convirtieron en una ciberamenaza habitual. Para comprender realmente el problema que plantean los ataques por desbordamiento de búfer y sus implicaciones, usted debe, en primer lugar, familiarizarse con las vulnerabilidades de desbordamiento de búfer.

¿Qué es una vulnerabilidad por desbordamiento de búfer?
Imagine un trastero que se utiliza para guardar sus pertenencias adicionales cuando usted se está realizando una mudanza. Su trastero solo tiene capacidad para un número determinado de objetos antes de que se llene y sus pertenencias personales empiecen a caerse, causando problemas al resto de usuarios del almacén. Lo mismo ocurre con los búferes. Están diseñados para almacenar una pequeña cantidad de datos y, cuando alcanzan su capacidad máxima, es posible que parte de los datos que se están transfiriendo se vean desplazados a otro búfer, lo que puede corromper los datos que se encuentran en ese momento en dicho búfer. La vulnerabilidad surge cuando un programa o proceso no está diseñado para clasificar los datos adecuadamente en los búferes sin provocar un desbordamiento.

La ciberdelincuencia es una realidad para cualquier persona que interactúe con el mundo digital. Cada día, los piratas informáticos perfeccionan sus técnicas y buscan nuevas formas de infiltrarse en los sistemas. Tanto los particulares como las empresas deben mantenerse alerta en lo que respecta a sus prácticas de ciberseguridad para evitar convertirse en víctimas de ciberataques.

¿Por qué las vulnerabilidades de desbordamiento de búfer constituyen ciberamenazas?
Según un artículo del Departamento de Informática e Ingeniería del Instituto de Posgrado de Ciencia y Tecnología de Oregón, «las vulnerabilidades de desbordamiento de búfer predominan en el ámbito de las vulnerabilidades de penetración remota en la red, en las que un usuario anónimo de Internet intenta obtener el control parcial o total de un host». Según Tech Target, los piratas informáticos suelen insertar datos adicionales codificados con instrucciones específicas. Estos datos adicionales desbordan los búferes, provocando un exceso de capacidad y comprometiendo la integridad de los datos originales. Los datos introducidos han invadido la mayor parte de los búferes, lo que permite al pirata informático acceder a otros archivos de la red, manipular la programación o eliminar datos importantes. Muchos expertos en ciberseguridad consideran que los ataques de desbordamiento de búfer son tan habituales porque resultan relativamente sencillos de llevar a cabo y difíciles de rastrear.

Medidas de defensa contra los ataques de desbordamiento de búfer
Aunque en ocasiones las vulnerabilidades de los programas pasan desapercibidas hasta que se produce un ataque, a continuación se enumeran varias medidas preventivas que los programadores de seguridad pueden adoptar para evitar un ataque de desbordamiento de búfer.

-Preste mucha atención al escribir código:
Los programadores suelen caer en una rutina que puede dar lugar a errores. Haga descansos frecuentes mientras escribe código, especialmente cuando trabaje con un programa de la serie C, para evitar cometer errores que puedan dar lugar a vulnerabilidades. Siempre es recomendable revisar el código varias veces y pedir a otro programador que le eche un vistazo adicional para corregir vulnerabilidades evitables de desbordamiento de búfer.

-Búferes no ejecutables de programas:
Este tipo de búfer impide que los datos corruptos puedan llevar a cabo sus ataques maliciosos. Algunos tipos de búferes no ejecutables pueden limitar la compatibilidad de los programas, pero hay muchos que no interfieren en la universalidad y siguen protegiendo la integridad del programa. Entre ellos se incluyen los «trampolines» de GCC y la transmisión de señales.

-Comprobación de límites de matrices:
Este tipo de comprobación de límites permite detectar anomalías en la programación y los procesos del sistema. Si una comprobación de límites de matrices detecta un segmento de datos alterado, detendrá el programa por completo, impidiendo así que los datos corruptos ejecuten sus procesos malintencionados.

usted Pueden obtener más información sobre las implicaciones de los ataques de desbordamiento de búfer asistiendo al seminario web del Instituto Nacional de Ciberseguridad titulado «Desbordamientos de búfer: causando estragos con la corrupción de la pila». Los desbordamientos de búfer son como los antiguos sistemas de archivo: cuando un contenedor se llenaba demasiado, su contenido se derramaba. Aunque las vulnerabilidades de los programas a veces pasan desapercibidas hasta que se produce un ataque, existen varias medidas defensivas preventivas que los programadores de seguridad pueden adoptar para evitar un ataque de desbordamiento de búfer.

Dado que los ataques por desbordamiento de búfer son tan habituales, resulta fundamental que los profesionales de la seguridad de la información estén al corriente de ellos y sepan cómo proteger sus redes frente a esta amenaza. Centros educativos como el Instituto Nacional de Ciberseguridad ofrecen programas y titulaciones que permiten formar a las personas para hacer frente a ciberamenazas como estas y muchas otras.

¿Le gustan nuestros fascinantes blogs? ¡Síganos en Facebook y Twitter!

Fuente:
http://www.nationalcybersecurityinstitute.org/podcasts-webinars/webinar-buffer-overflows-wreaking-havoc-with-stack-corruption/

4 maneras en que las mujeres pueden conectarse al campo de la ciberseguridad

Las mujeres representan más de la mitad de la población, pero, según CNBC News, solo el 20 % de los títulos en tecnologías de la información los obtienen mujeres. Hay quien especula que la razón de ello es que, tradicionalmente, las mujeres han mostrado menos interés por los estudios relacionados con la ciencia y la ingeniería; sin embargo, sea cual sea la causa, el panorama está cambiando rápidamente. El sector se ha dado cuenta de la importancia de la diversidad a la hora de crear un sector de la seguridad de la información sólido. Para aumentar el interés de las mujeres por la ciberseguridad, las empresas y las instituciones educativas podrían adoptar las siguientes medidas:

1. Poner en marcha iniciativas profesionales para mujeres
Los programas de desarrollo profesional se centrarán en dotar a las mujeres de las habilidades y la formación que necesitan para tener éxito en una carrera profesional en el ámbito de la ciberseguridad. El Instituto Nacional de Ciberseguridad fue uno de los primeros en introducir un programa de este tipo. Su «Iniciativa para las Mujeres en la Ciberseguridad» se puso en marcha con el objetivo de servir como recurso principal sobre noticias y temas del sector, así como sobre programas de formación y educación para mujeres interesadas en la ciberseguridad.

2. Crear grupos de interés
Internet y las aplicaciones móviles han facilitado más que nunca que las personas se relacionen. Las mujeres pueden utilizar estas tecnologías para conectar con otras mujeres interesadas en la tecnología de su zona. Uno de los principales factores que contribuyen a la brecha de género en el ámbito de la seguridad de la información es que las mujeres no cuentan con mentores profesionales que las orienten en el mundo laboral, a diferencia de lo que ocurre con sus homólogos masculinos. Al unirse a un grupo de interés, las mujeres que trabajan en el ámbito de las tecnologías de la información pueden apoyarse mutuamente.

La inclusión de todas las personas que deseen desarrollar una carrera profesional en el ámbito de la ciberseguridad contribuirá a que el sector sea más sólido y diverso.

La inclusión de todas las personas que deseen desarrollar una carrera profesional en el ámbito de la ciberseguridad contribuirá a que el sector sea más sólido y diverso.

3. Crear becas
Un mayor número de instituciones educativas podría ofrecer becas a las mujeres interesadas en obtener un título en el ámbito de la informática. Esta ayuda económica podría animar a más mujeres a seguir una carrera profesional en los ámbitos de la seguridad de la información, la ciberseguridad y las tecnologías de la información.

4. Organizar concursos
Las empresas de ciberseguridad podrían plantearse organizar concursos de ciberseguridad dirigidos a adolescentes y jóvenes universitarias. Estos eventos generarían un interés competitivo por el sector, lo que animaría a las mujeres a profundizar en el conocimiento de la ciberseguridad. Los líderes del sector podrían asistir a estos eventos para descubrir a las futuras profesionales más destacadas en ciberseguridad, por lo que resultaría beneficioso para ambas partes.

La ciberseguridad y otros campos de la informática se benefician de la diversidad de perspectivas, y las mujeres tienen la capacidad de aportar esa diversidad. Al trabajar por un futuro con igualdad de género en ámbitos como la ciberseguridad y la protección de datos, las empresas pueden comprobar que su seguridad de la información se ve reforzada. Para obtener más información sobre las oportunidades para las mujeres en el ámbito de la ciberseguridad, visite la página de la Iniciativa para las Mujeres en la Ciberseguridad del Instituto Nacional de Ciberseguridad.

¿Cuándo podré ver mis notas y recibiré un MAP actualizado?

Martha Garing, asesora académica sénior de la Facultad de Humanidades

Si usted acaba de completar su primer, siguiente o último (¡!) curso a través de Excelsior, usted es posible que esté ansioso por saber cuándo se actualizará su MAP. usted Conoce sus calificaciones… pero, ¿cuándo se reflejarán en su expediente? A continuación se incluyen algunas pautas que usted puede tener en cuenta antes de ponerse en contacto con su equipo de orientación.

  • Los profesores disponen de aproximadamente una semana desde la finalización de los cursos para enviar sus calificaciones finales. Su equipo de orientación no tendrá acceso a sus calificaciones hasta que se hayan importado al sistema de información de alumnos de Excelsior. (A modo de ejemplo, nuestro actual periodo de primavera I (8 semanas) finaliza el 28 de febrero, por lo que sus calificaciones deberían estar disponibles en nuestro sistema informático alrededor del 7 de marzo).
  • Por lo general, los tutores disponen de dos semanas para actualizar su MAP a partir del momento en que se reciben sus notas.
  • Le rogamos que tenga en cuenta que el plazo de entrega exacto puede variar, sobre todo en las épocas de mayor actividad del año.
  • usted Podrá consultar su MAP actualizado en el enlace «Evaluación oficial», situado en la parte superior derecha de la pestaña «Mis datos» de su cuenta de MyExcelsior.
  • Su evaluación oficial actualizada incluirá sus notas, cómo se aplican sus créditos, su nota media en Excelsior y su nota media global.

Como siempre, si usted tiene alguna duda tras recibir su MAP actualizado, ¡no dude en ponerse en contacto con su asesor para obtener aclaraciones!